Un pseudonyme ne suffit pas : comment un numéro et une photo relient vos comptes
Beaucoup de personnes pensent qu'un pseudo et une photo vide suffisent à rester anonymes sur une messagerie. Une étude présentée à la conférence NDSS 2026 montre que des fonctions ordinaires, utilisées sur plusieurs applications avec le même numéro, peuvent suffire à relier des comptes entre eux, sans casser aucun chiffrement.
01Ce que montre l'étude
Des chercheurs de l'université du Maryland et du KAIST (Corée du Sud) ont étudié cinq applications : KakaoTalk, Telegram, WhatsApp, Signal et Tinder. A Leur article, Connecting the Dots, a été présenté à la conférence NDSS 2026 en février 2026. A
Le point central tient en une phrase : un adversaire peut relier des métadonnées isolées, sans rien casser. Les chercheurs ont exploité des fonctions prévues pour l'usage normal, comme la recherche de contacts par numéro, la connexion unique entre services ou la recherche d'utilisateurs proches. A
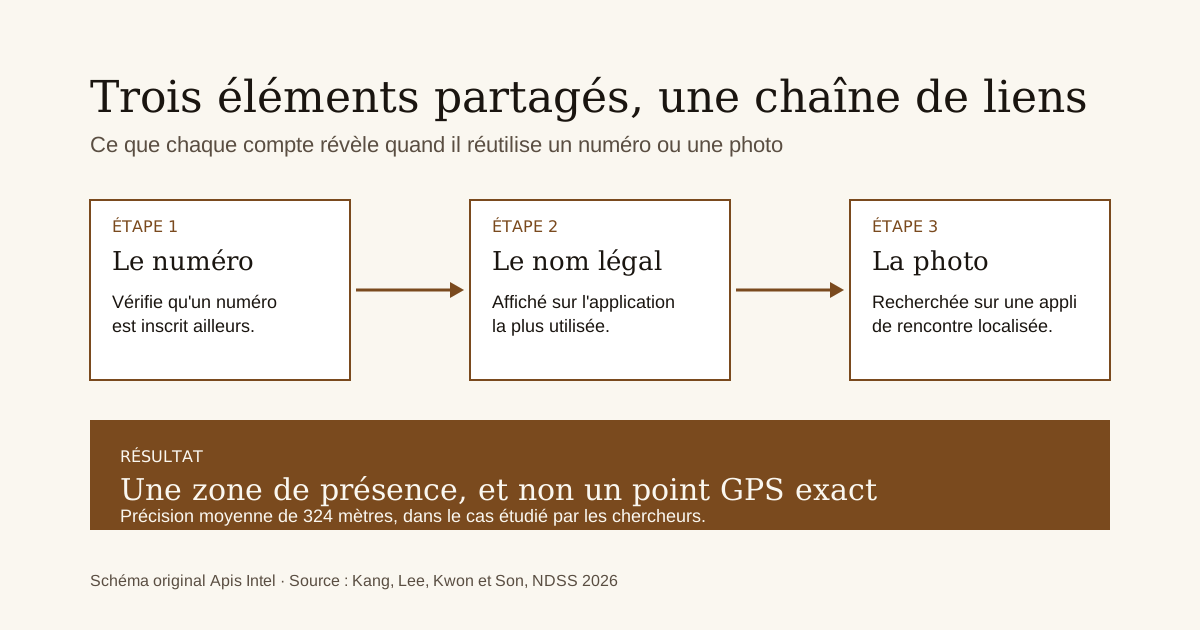
Dans leurs tests, le numéro a joué le rôle de clé. Une fois le lien établi entre deux comptes, le nom légal et la photo ont permis de descendre jusqu'à une zone de présence. A La précision moyenne mesurée est de 324 mètres. A
02Trois fonctions, une chaîne
- Le numéro comme point d'appui. Certaines applications permettent de savoir si un numéro est inscrit ailleurs. A Dans l'échantillon de l'étude, 84 % des numéros trouvés sur Telegram, WhatsApp ou Signal figuraient aussi sur KakaoTalk. A
- Le nom réel, souvent visible. En Corée du Sud, KakaoTalk couvre environ 94 % de la population et, selon l'étude, une part majoritaire de ses utilisateurs affiche son nom légal. B Le communiqué de l'université avance 74 % ; le texte de l'article donne 73 %, à vérifier dans le PDF.
- La photo, pont vers la géolocalisation. Une photo reconnaissable, réutilisée sur une application de rencontre géolocalisée, permet de restreindre la zone où se trouve la personne. A L'attaque suppose un profil actif et une photo identifiable.
Le résultat n'est pas un suivi GPS permanent. Il s'agit d'une exploitation ciblée, qui demande du temps : l'étude évoque environ 16 à 18 minutes selon le nombre de requêtes. A Le danger principal est ailleurs : ces informations, rassemblées, rendent les tentatives d'hameçonnage bien plus crédibles. B
03Démonstration : auditer sa propre exposition
Cet exercice se fait uniquement sur vos propres comptes. Il ne sert pas à chercher quelqu'un d'autre, et il ne reproduit aucune méthode de localisation.
- Listez vos applications de messagerie. Notez chaque application installée avec le numéro associé et tout profil public visible.
- Comparez la réutilisation. Si le même numéro ou la même photo apparaît sur un compte anonyme et sur un compte à votre vrai nom, les deux sont liés.
- Cherchez votre photo par recherche d'image inversée. Utilisez votre propre photo de profil pour voir si elle circule sur des sites publics.
- Réglez la visibilité. Dans chaque application, vérifiez qui peut retrouver votre compte par numéro, qui voit votre nom et votre photo, et si la localisation est partagée.
- Séparez vos identités. Pour les comptes sensibles, utilisez un numéro secondaire et une photo différente. Supprimez les comptes inutilisés.
04Ce qui a changé, ce qui reste
Après la publication, les plateformes concernées ont resserré les limites de requêtes sur les recherches de contacts et bloqué les méthodes décrites. B Le problème de fond n'est pas résolu : concilier simplicité d'usage et protection est difficile, et supprimer photos ou noms des listes de contacts peut provoquer des erreurs d'ajout. B
05Limites de l'étude
- Les mesures portent surtout sur la Corée du Sud, où une seule application domine. Le marché américain, plus fragmenté, rend une collecte massive plus difficile. B
- L'attaque décrite est ciblée : elle exige une photo reconnaissable et un profil actif sur l'application de rencontre. A
- Un chiffre de l'étude, le taux de pseudonymes sur Telegram, provient d'une autre étude citée et non de mesures spécifiques à la Corée. A
06À retenir
La sécurité d'une messagerie s'arrête à ses propres frontières. Ce qui relie les comptes, c'est ce que vous réutilisez d'une application à l'autre.
Règle d'analyse. Un identifiant anodin ailleurs peut devenir une clé. Avant de juger un risque, listez où chaque identifiant apparaît.
07Sources
- A Kang, Lee, Kwon, Son, Connecting the Dots: An Investigative Study on Linking Private User Data Across Messaging Apps, NDSS 2026 (article évalué par les pairs). PDF : ndss-symposium.org.
- B Université du Maryland, communiqué sur l'anonymat dans les messageries, novembre 2026 (résumé institutionnel).
- B Digital Trends, article de vulgarisation sur l'étude.
- B tbreak, article sur le numéro réutilisé et le pseudonyme Telegram.
Limites de la vérification. Les chiffres cités ont été contrôlés à partir d'un résumé automatique du PDF de l'étude, et non d'une lecture intégrale. Le chiffre de durée (16 à 18 minutes) et celui de KakaoTalk (73 % contre 74 %) restent à confirmer dans le texte intégral. Le détail des protections annoncées par les plateformes n'a pas été vérifié auprès des services eux-mêmes.